Alertă DNSC: instalații frigorifice vizate de atacuri cibernetice în Europa. Temperaturi anormale în șase magazine din România
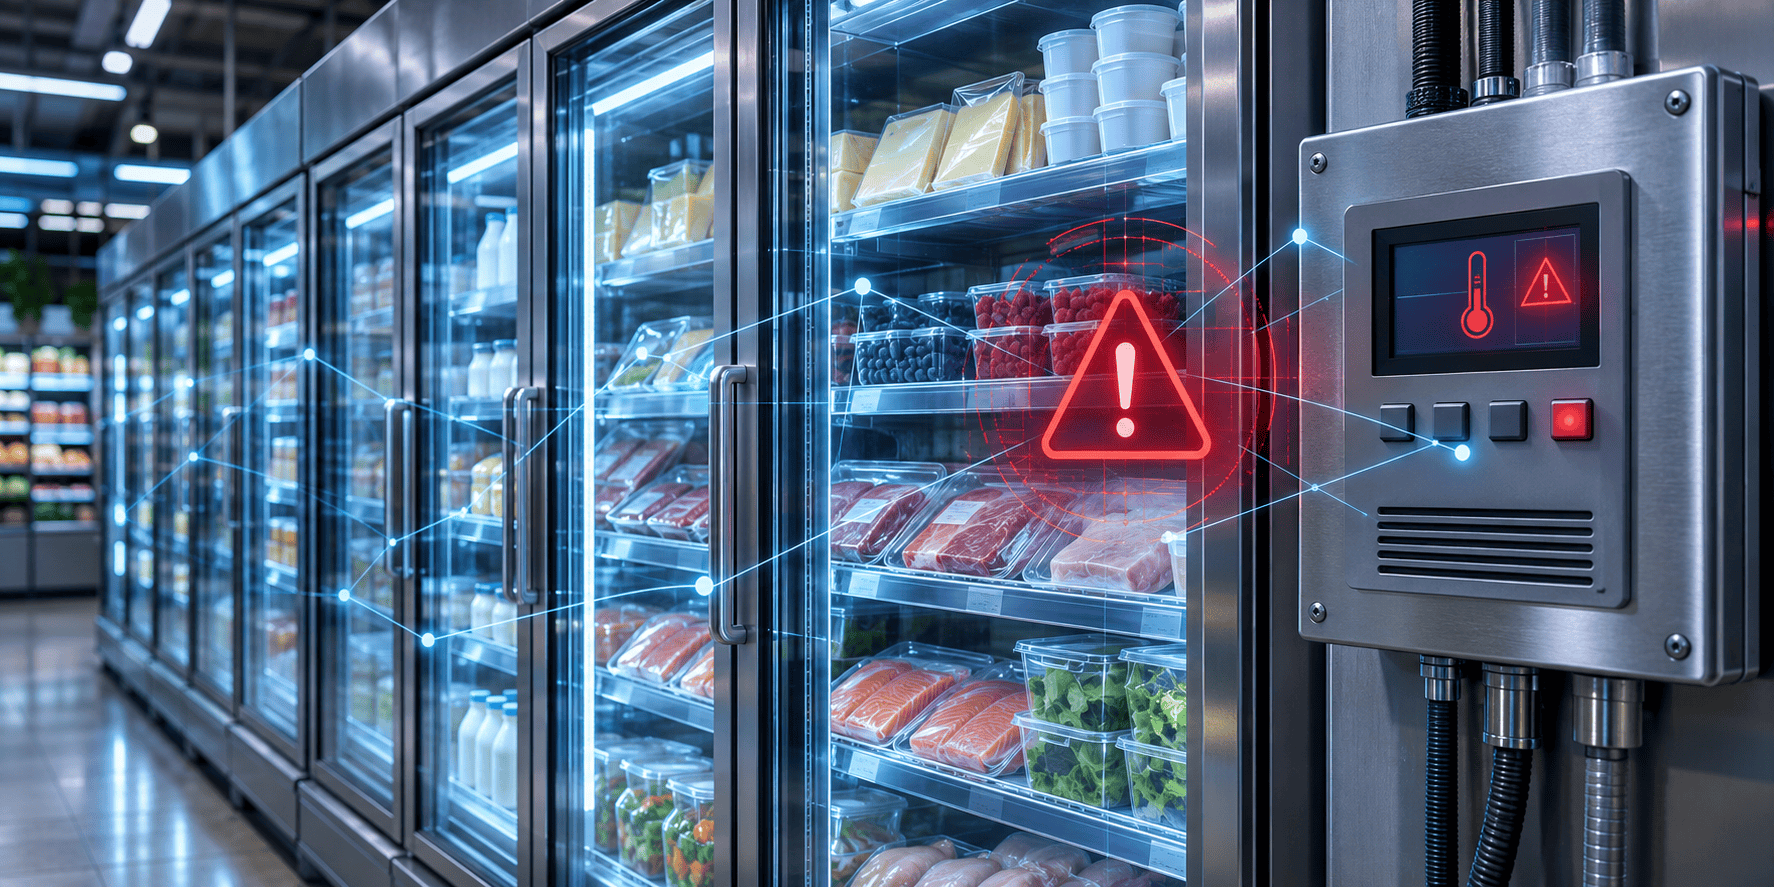
Creșteri anormale ale temperaturilor au fost raportate în instalațiile frigorifice din șase magazine ale aceluiași lanț comercial din România, în contextul unui nou val de atacuri cibernetice asupra unor astfel de sisteme din Europa. Informația apare într-o alertă actualizată de Directoratul Național de Securitate Cibernetică (DNSC), marți, 3 noiembrie, la ora 15.00.
Instituția vorbește despre posibile incidente pe teritoriul României. Comunicatul nu precizează numele lanțului comercial, localitățile în care se află magazinele sau dacă produsele păstrate în instalațiile respective au fost afectate.
Cum poate un atac informatic să oprească răcirea alimentelor
Sistemele vizate sunt folosite pentru administrarea și monitorizarea de la distanță a instalațiilor frigorifice din supermarketuri, depozite și alte spații în care temperatura trebuie controlată permanent.
Dacă obțin acces la aceste sisteme, atacatorii pot schimba temperatura, programele de funcționare și setările alarmelor.
Una dintre metodele observate este pornirea neautorizată a ciclurilor de dezghețare. În mod normal, acestea fac parte din funcționarea instalației. Dacă sunt activate nejustificat sau menținute prea mult, pot întrerupe răcirea și pot duce la creșteri importante ale temperaturii.
Prin urmare, efectele unui asemenea atac pot depăși zona informatică: alimentele riscă să nu mai fie păstrate în condiții corespunzătoare, iar magazinele pot suferi pierderi și întreruperi ale activității.
Incidente semnalate în mai multe țări europene
Potrivit actualizării DNSC, la 2 noiembrie au fost raportate noi atacuri asupra sistemelor frigorifice din Europa, cu incidente semnalate în Belgia, Suedia, Țările de Jos, Luxemburg, Irlanda și Estonia. În aceeași zi au fost raportate și creșterile anormale de temperatură din cele șase magazine din România.
Avertizarea vine după alerta inițială din 14 octombrie, referitoare la compromiterea unor sisteme de control al instalațiilor frigorifice din Franța. DNSC a semnalat atunci riscurile pentru echipamentele industriale ale căror interfețe de administrare sunt accesibile direct din internet.
Ce echipamente trebuie verificate
Comunicatul menționează anumite sisteme din familiile Danfoss AK-SC, Danfoss AK-SM, Copeland XWEB și Dixell XWEB. Unele echipamente sunt vechi și nu mai primesc actualizări de securitate, iar altele pot utiliza versiuni de software vulnerabile.
Simpla prezență a unui echipament din aceste familii nu înseamnă că acesta a fost atacat. Pentru evaluarea riscului trebuie verificate versiunea software, configurația și modul în care sistemul poate fi accesat din rețea.
DNSC precizează și că nu există o confirmare publică privind folosirea vulnerabilităților tehnice enumerate în comunicat în toate incidentele raportate în octombrie și noiembrie.
Ce le recomandă DNSC firmelor
Operatorii care folosesc astfel de instalații sunt îndemnați să restricționeze accesul direct din internet și să verifice setările echipamentelor, în special programele de dezghețare.
Printre măsurile recomandate se află actualizarea software-ului, schimbarea parolelor implicite și permiterea administrării de la distanță numai prin conexiuni securizate. Verificările trebuie să includă și sistemele gestionate de firme externe.
Pentru echipamentele compromise, DNSC recomandă resetarea la setările din fabrică și reconfigurarea, împreună cu măsurile de securizare. Instituția avertizează însă că resetarea singură nu rezolvă problema: dacă instalația rămâne accesibilă din internet în aceleași condiții, aceasta poate fi compromisă din nou.